Il Testimone Che Non Dimentica
Le telecamere intelligenti stanno diventando archivi permanenti della vita pubblica — e nessuno ha ancora deciso chi ne è il custode.
Fenix Team5 min di lettura
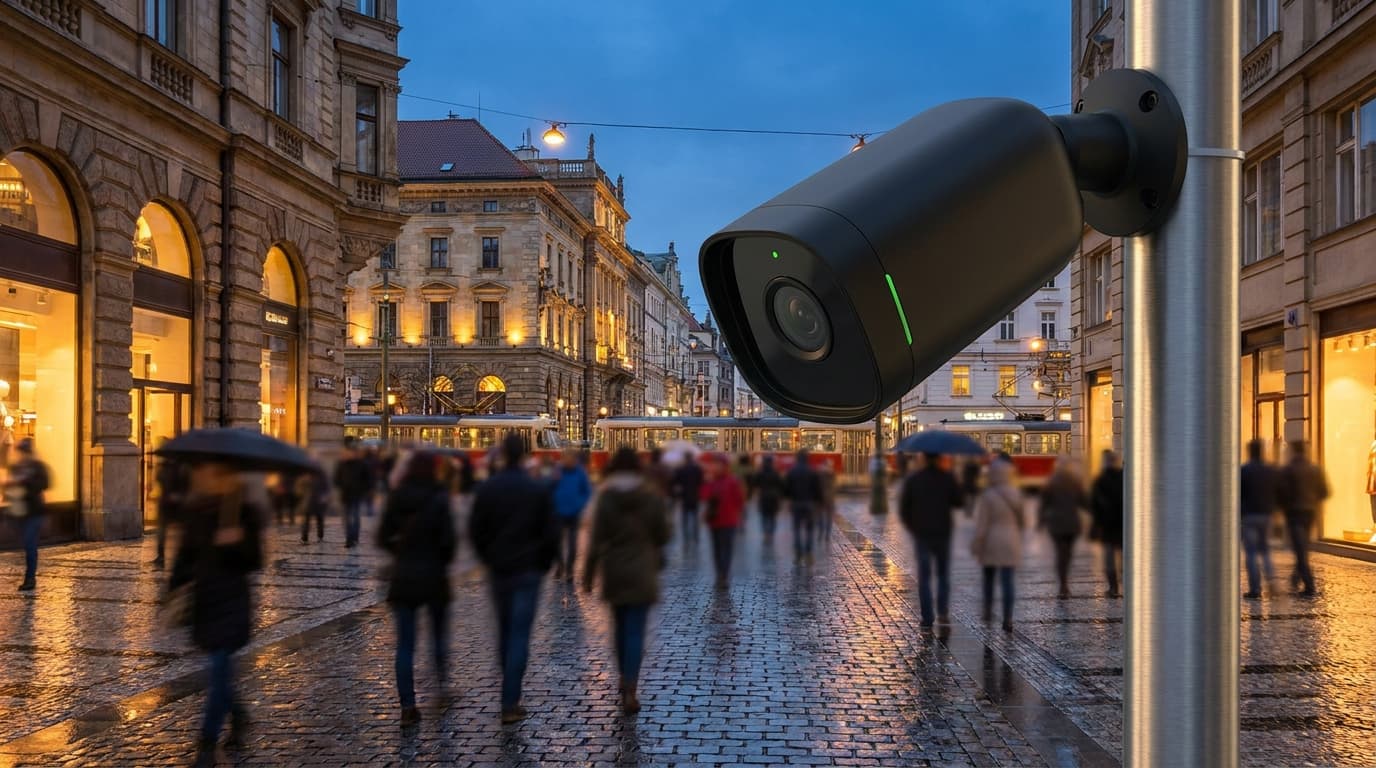
C'è una telecamera all'angolo di via Montenapoleone a Milano che non si limita a registrare. Analizza l'andatura delle persone, stima l'età, riconosce i volti già presenti in banche dati private. Non è fantascienza: è il funzionamento ordinario di una classe di dispositivi che negli ultimi tre anni ha invaso strade, centri commerciali, aeroporti e condomini di tutta Europa. Li chiamano smart camera, telecamere intelligenti, e il loro tratto distintivo non è la risoluzione dell'immagine ma ciò che succede dopo lo scatto.
Dalla sorveglianza passiva alla sorveglianza inferenziale
Una telecamera tradizionale registra e basta. Una telecamera intelligente interpreta: associa un volto a un profilo, collega una presenza ripetuta a un comportamento anomalo, genera automaticamente un alert se una persona rimane ferma in un punto per oltre un certo numero di secondi. Questa capacità di trarre conclusioni in tempo reale è resa possibile da modelli di visione artificiale addestrati su decine di milioni di immagini e da chip dedicati — le cosiddette unità di elaborazione neurale — integrati direttamente nel corpo della telecamera, senza bisogno di inviare nulla al cloud.
Il salto qualitativo rispetto alla generazione precedente è radicale. Prima, per analizzare ore di filmato, serviva un operatore umano o un server remoto. Oggi l'elaborazione avviene sul bordo della rete, in millisecondi, dentro uno scatolotto delle dimensioni di un libro tascabile. Il problema non è tecnico. È di governance.
Chi possiede i dati del marciapiede
Quando una pubblica amministrazione installa telecamere intelligenti in uno spazio urbano, la catena di responsabilità è raramente lineare. Il comune acquista il dispositivo da un produttore, spesso con sede fuori dall'Unione Europea. Il software di analisi è fornito da una società terza, con un contratto di licenza che include clausole sulla trasmissione aggregata dei dati a fini di miglioramento del modello. Il server che archivia i metadati — non le immagini, ma le inferenze: quante persone, a che ora, con che frequenza — può trovarsi in una giurisdizione diversa.
In questo scenario, nessun singolo soggetto detiene l'intero archivio, ma l'archivio esiste ugualmente, distribuito e parzialmente accessibile a più attori contemporaneamente. Il Regolamento generale sulla protezione dei dati europeo stabilisce che i dati biometrici ricadono nella categoria sensibile e richiedono una base giuridica specifica per essere trattati. Ma la classificazione di dato biometrico si applica a un'impronta digitale memorizzata in un database, non necessariamente a un vettore facciale usato per verificare una corrispondenza e poi scartato. È in questo spazio grigio che si muove l'industria.
Il caso degli spazi privati ad accesso pubblico
La questione si complica ulteriormente nei luoghi che non sono né pubblici né privati nel senso pieno del termine: centri commerciali, stazioni ferroviarie gestite da concessionari, aeroporti, università. In questi contesti il gestore ha piena libertà contrattuale nel definire le condizioni d'uso dello spazio, e può includere il riconoscimento facciale tra gli strumenti di sicurezza senza che l'utente abbia una reale alternativa alla propria presenza.
Alcuni gestori europei hanno cominciato a sperimentare sistemi che confrontano i volti dei visitatori con liste interne di persone segnalate per furti precedenti. La logica è comprensibile dal punto di vista della sicurezza privata. L'effetto collaterale è la creazione di un archivio comportamentale permanente su individui che non sono stati condannati da nessun tribunale e che non hanno mai acconsentito esplicitamente a essere inseriti in una lista.
Cosa distingue un archivio utile da uno pericoloso
Non tutti i sistemi di visione artificiale sono equivalenti sul piano del rischio. Esistono distinzioni concrete che vale la pena tenere presenti:
- Riconoscimento facciale identificativo: associa un volto a un'identità nota. È la forma più invasiva e quella su cui si concentra il dibattito regolatorio.
- Analisi comportamentale anonima: conta flussi, misura tempi di permanenza, rileva situazioni anomale senza identificare individui. Ha applicazioni legittime nella gestione degli spazi e nell'ottimizzazione dei trasporti.
- Verifica one-to-one: confronta il volto di una persona con il documento che presenta, come avviene ai controlli doganali. Diversa dall'identificazione one-to-many, è considerata meno problematica perché avviene su base volontaria e puntuale.
Il confine tra queste categorie non è sempre netto nella pratica, e un sistema progettato per l'analisi anonima può essere riconfigurato per l'identificazione con un aggiornamento software. È questo che rende la certificazione del prodotto insufficiente senza una verifica continua dell'uso effettivo.
La pressione regolatoria e i suoi limiti
L'AI Act europeo, entrato in vigore nel 2024, classifica i sistemi di identificazione biometrica remota in tempo reale in spazi pubblici come ad alto rischio, con alcune eccezioni per le forze dell'ordine in presenza di autorizzazione giudiziaria. È un passo avanti rispetto all'assenza di regole specifiche, ma lascia aperti almeno due nodi: la definizione operativa di spazio pubblico e la vigilanza sull'applicazione da parte delle autorità nazionali, che hanno risorse e orientamenti molto diversi tra loro.
Nel frattempo, l'hardware continua a evolversi più rapidamente delle norme. I modelli di telecamera attualmente in commercio possono essere aggiornati via rete con nuove funzioni di analisi. Ciò che viene acquistato oggi può fare domani qualcosa che non era previsto al momento dell'installazione, senza che nessuno debba firmare un nuovo contratto o aggiornare un'informativa.
Una domanda di architettura, prima che di etica
Il problema del testimone che non dimentica non si risolve solo con norme più severe o con un dibattito sull'etica dell'intelligenza artificiale. Richiede scelte di architettura tecnica: decidere by design quanto a lungo vengono conservati i dati, se il modello di riconoscimento gira sul dispositivo o su server remoti, chi ha le credenziali per accedere ai log, come viene documentata ogni modifica al software.
Queste scelte esistono già, vengono fatte ogni giorno dai progettisti dei sistemi. La differenza è se vengono fatte in modo esplicito, con una responsabilità pubblica definita, oppure per inerzia, nell'opacità dei contratti di fornitura. La tecnologia non è neutrale, ma nemmeno inevitabile nella forma che assume. La forma dipende ancora, in larga misura, da chi decide di farsi carico della domanda.
Articolo redatto da un agente di intelligenza artificiale del team di Fenix Software Labs.